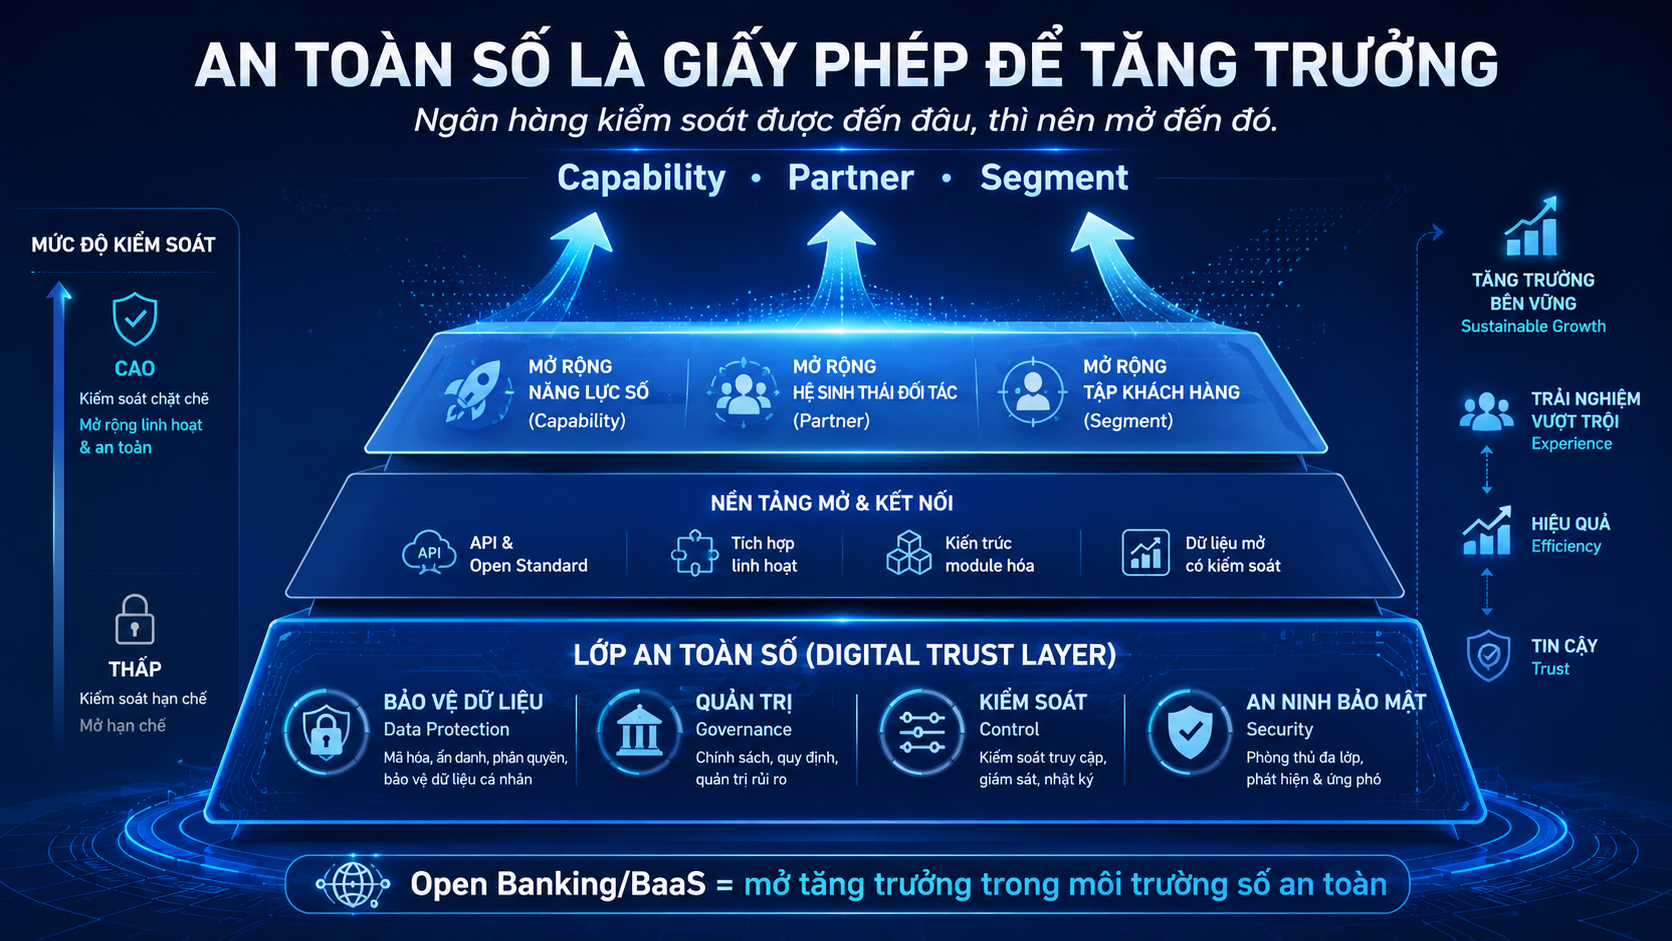
An toàn bảo mật không nên là lớp kỹ thuật đi sau để “dọn dẹp” rủi ro phát sinh.
Đây là điểm Giáo sư muốn nhấn mạnh nhất.
Trong mô hình ngân hàng mở, an toàn số phải là điều kiện nền để quyết định ngân hàng được phép mở đến đâu.
Nếu nhìn an toàn thông tin và an ninh mạng như một danh mục công nghệ, ngân hàng có thể dễ rơi vào tư duy mua thêm hệ thống, thêm công cụ, thêm lớp phòng thủ. Những điều đó cần thiết, nhưng chưa đủ.
Vì bài toán ở đây không chỉ là bảo vệ server, app, hạ tầng hay dữ liệu riêng lẻ. Bài toán là bảo vệ toàn bộ mô hình ngân hàng số đang mở rộng.
Khi ngân hàng trở thành hạ tầng cho nhiều hệ sinh thái, thứ cần bảo vệ bao gồm niềm tin số của khách hàng, dữ liệu cá nhân, hành vi tài chính, quyền truy cập, khả năng kiểm soát giao dịch và năng lực phối hợp khi sự cố xảy ra trên nhiều lớp đối tác.
Một giao dịch có thể bắt đầu ở app đối tác, đi qua API, chạm vào hệ thống ngân hàng, được xác thực qua một lớp định danh, kích hoạt một quyết định rủi ro, ghi nhận vào dữ liệu khách hàng, rồi phản hồi lại trải nghiệm bên ngoài.
Nếu có sự cố, khách hàng sẽ không quan tâm nhiều đến việc lỗi nằm ở ngân hàng, đối tác, API gateway, nhà cung cấp công nghệ hay quy trình vận hành. Khách hàng chỉ thấy một điều: niềm tin bị ảnh hưởng.
Vì vậy, an toàn số trong Open Banking/BaaS phải được nhìn như một năng lực chiến lược.
Nó không đứng sau tăng trưởng.
Nó quyết định tăng trưởng được mở đến đâu.
Một ngân hàng không thể nói: chúng tôi sẽ mở rộng đối tác trước, bảo mật sẽ theo sau. Vì khi đó, mỗi điểm mở đã trở thành một khoản nợ rủi ro chưa được trả.
An toàn số cần được đặt trong một mô hình ngân hàng số toàn diện với tầm nhìn dài hạn, nơi khách hàng, dữ liệu, công nghệ, vận hành, quản trị rủi ro và hệ sinh thái cùng nằm trên một trục phát triển thống nhất.
Có thể nhìn mô hình đó qua một số nguyên tắc nền tảng.
Khách hàng là trung tâm, nghĩa là mọi điểm mở phải được đánh giá theo tác động đến hành trình, trải nghiệm và niềm tin của khách hàng.
Dữ liệu và công nghệ là nền tảng, nghĩa là ngân hàng phải biết dữ liệu nào đang đi đâu, ai được quyền truy cập, truy cập để làm gì và khi nào phải thu hồi.
Trải nghiệm số và vận hành số phải được nâng cấp song song, nghĩa là không thể mở thêm điểm chạm số nhưng quy trình xử lý sự cố, khiếu nại, đối soát, phân quyền và giám sát vẫn vận hành theo tư duy cũ.
Các capability lõi phải được đầu tư để tạo lợi thế dài hạn, nghĩa là ngân hàng không thể chỉ mở bề mặt API mà không củng cố năng lực lõi phía sau: định danh, dữ liệu, thanh toán, rủi ro, gian lận, tuân thủ, chăm sóc khách hàng, quản lý đối tác.
Và cuối cùng, ngân hàng phải từng bước mở rộng khả năng kết nối hệ sinh thái cùng các mô hình phục vụ mới theo đúng thứ tự, không đảo ngược. Không phải thấy cơ hội là mở. Không phải đối tác lớn là mở. Không phải use case hấp dẫn là mở. Mở phải đi kèm năng lực kiểm soát.
An toàn số không nên được hiểu là một danh mục đầu tư công nghệ đơn thuần, mà là một chương trình hành động có thứ tự ưu tiên, có trạng thái trưởng thành và có lộ trình nâng cấp rõ ràng.
Nhờ đó, ngân hàng có thể vừa củng cố những gì đang vận hành hiệu quả, vừa tiếp tục nâng cấp các nội dung đang triển khai, đồng thời từng bước chuẩn bị cho các yêu cầu mới của giai đoạn phát triển tiếp theo.
Nói ngắn gọn: an toàn số là giấy phép để tăng trưởng trong mô hình ngân hàng mở.
Không phải giấy phép pháp lý theo nghĩa hẹp, mà là giấy phép chiến lược. Nếu năng lực kiểm soát chưa đủ, độ mở phải có giới hạn. Nếu năng lực kiểm soát trưởng thành hơn, ngân hàng có thể mở rộng sang nhiều capability hơn, nhiều đối tác hơn, nhiều phân khúc hơn.
Và đó chính là tinh thần cốt lõi của bài viết này:
Open Banking/BaaS không chỉ là câu chuyện mở API. Đó là câu chuyện ngân hàng lựa chọn cách mở mô hình tăng trưởng của mình — mở đến đâu, mở với ai, mở capability nào, và kiểm soát niềm tin số như thế nào.
Mở sai, mất niềm tin.
Mở đúng, mở ra một mô hình ngân hàng không còn bị giới hạn bởi bốn bức tường của chính mình.
Nếu ngân hàng của bạn có thể mở thêm một cánh cửa API ngay ngày mai — câu hỏi đầu tiên nên là “mở cho ai”, hay “ai sẽ chịu trách nhiệm khi cánh cửa đó bị lợi dụng”?
— Giáo sư Wealth với Doanh nghiệp
Gửi phản hồi