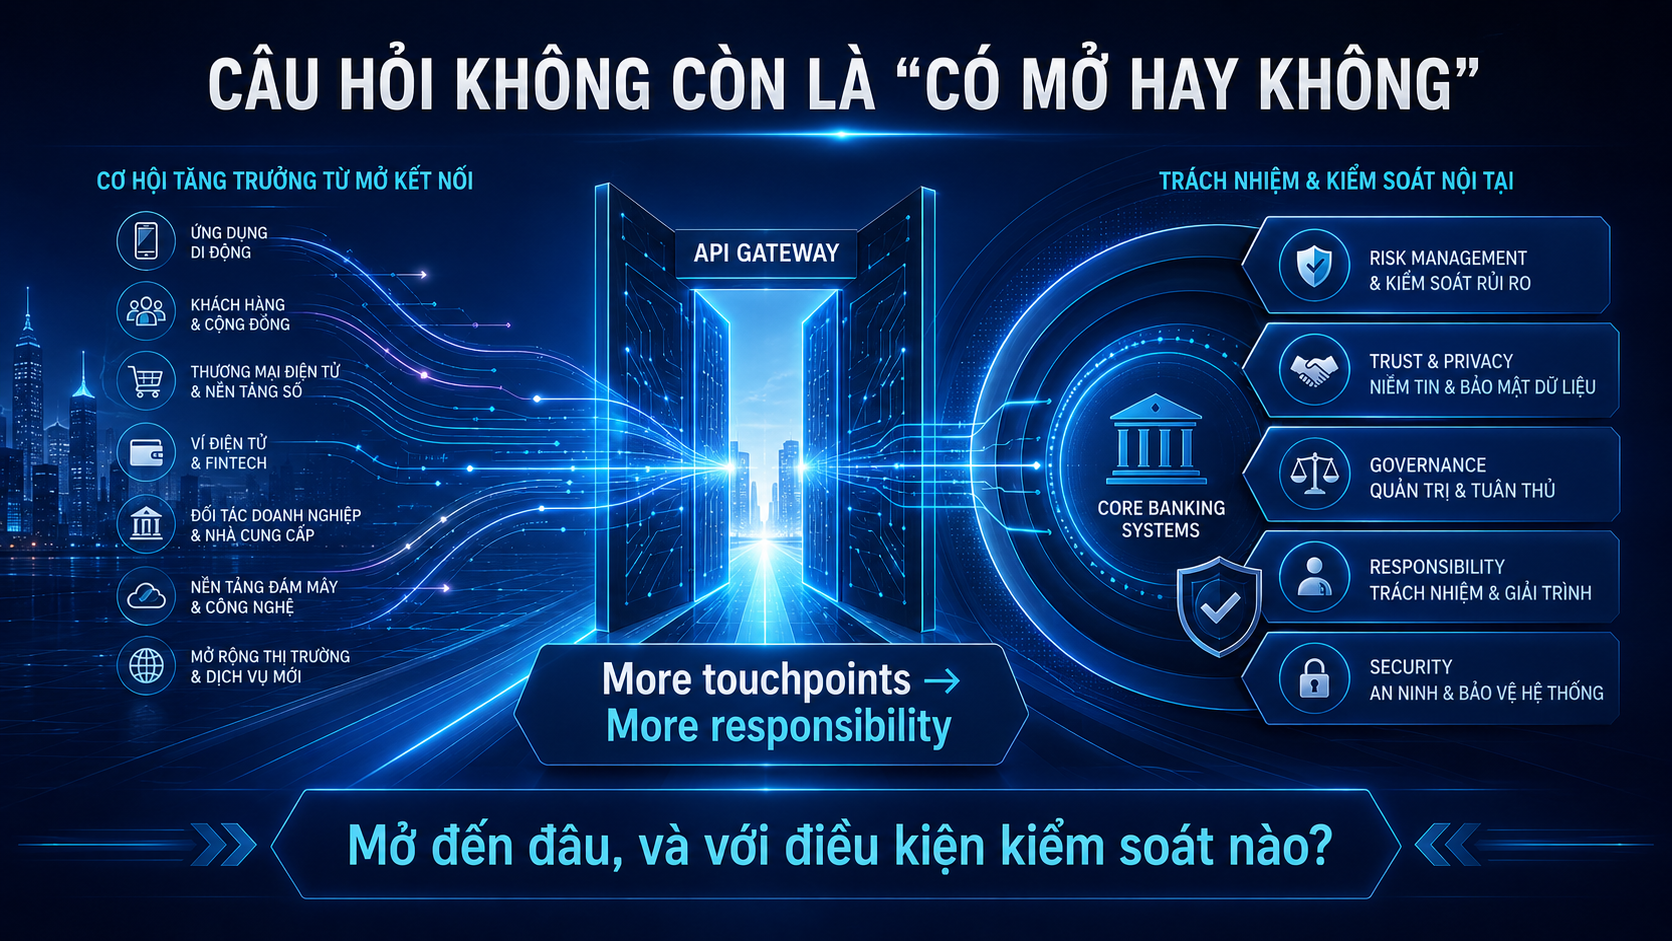
Cánh cửa đã mở.
Có thể một số ngân hàng mở nhanh hơn, một số ngân hàng mở thận trọng hơn. Có ngân hàng bắt đầu từ thanh toán. Có ngân hàng bắt đầu từ dữ liệu. Có ngân hàng bắt đầu từ đối tác fintech. Có ngân hàng đi qua embedded finance, payroll, merchant, SME ecosystem hoặc nền tảng doanh nghiệp.
Nhưng hướng đi chung là rất rõ: ngân hàng không thể chỉ phục vụ khách hàng trên kênh sở hữu của mình.
Khách hàng hiện đại di chuyển qua nhiều nền tảng, nhiều app, nhiều hệ sinh thái. Họ mua hàng ở một nơi, nhận lương ở một nơi, quản lý công việc ở một nơi, tiêu dùng ở một nơi, đầu tư ở một nơi, vay ở một nơi, và tìm kiếm lời khuyên tài chính ở nhiều nơi khác nhau.
Nếu ngân hàng chỉ chờ khách hàng quay lại app của mình cho mọi nhu cầu, tăng trưởng sẽ có giới hạn.
Open Banking/BaaS giúp ngân hàng hiện diện trong các điểm chạm không phải của mình. Ngân hàng có thể là hạ tầng tài chính phía sau, còn đối tác là người sở hữu trải nghiệm phía trước.
Ở một góc nhìn tích cực, đây là một cơ hội rất lớn.
Ngân hàng có thể mở rộng phạm vi phục vụ mà không phải tự xây mọi điểm chạm. Ngân hàng có thể tiếp cận những phân khúc mới thông qua đối tác đã có sẵn khách hàng. Ngân hàng có thể đưa thanh toán, tín dụng, tài khoản, đầu tư, bảo hiểm hoặc quản lý dòng tiền vào đúng thời điểm khách hàng phát sinh nhu cầu.
Một khoản vay có thể xuất hiện ngay tại điểm bán.
Một giải pháp payroll có thể kéo theo tài khoản, thẻ, vay tín chấp, tiết kiệm và PFM.
Một nền tảng SME có thể kéo theo tài khoản doanh nghiệp, dòng tiền, merchant finance, bảo hiểm, leasing và quản trị tài chính.
Một hệ sinh thái tiêu dùng có thể kéo theo thanh toán, ưu đãi, BNPL, vay tiêu dùng và các sản phẩm tài chính nhỏ.
Kênh sở hữu của ngân hàng không còn là giới hạn duy nhất của tăng trưởng.
Nhưng mặt còn lại của câu chuyện là: mở ra bao nhiêu điểm chạm là mở ra bấy nhiêu điểm chịu trách nhiệm.
Mỗi API, mỗi đối tác, mỗi điểm tích hợp không chỉ là một kênh doanh thu mới, mà còn là một bề mặt rủi ro mới.
Rủi ro có thể nằm ở dữ liệu.
Rủi ro có thể nằm ở quyền truy cập.
Rủi ro có thể nằm ở định danh.
Rủi ro có thể nằm ở hành vi của đối tác.
Rủi ro có thể nằm ở trải nghiệm khách hàng.
Rủi ro có thể nằm ở cách xử lý sự cố.
Rủi ro có thể nằm ở việc khách hàng không phân biệt được ai là người chịu trách nhiệm cuối cùng.
Trong mô hình truyền thống, ngân hàng thường kiểm soát phần lớn hành trình: sản phẩm, kênh, quy trình, nhân sự, dữ liệu, giao dịch, chăm sóc khách hàng. Trong mô hình mở, hành trình đó có thể bị chia ra nhiều lớp.
Một lớp là ngân hàng.
Một lớp là đối tác.
Một lớp là nhà cung cấp công nghệ.
Một lớp là nền tảng dữ liệu.
Một lớp là đơn vị vận hành.
Một lớp là người dùng cuối.
Khi mọi thứ vận hành tốt, mô hình này tạo ra tốc độ và quy mô. Nhưng khi có sự cố, câu hỏi “ai chịu trách nhiệm” sẽ lập tức trở thành câu hỏi trung tâm.
Vì vậy, câu hỏi chiến lược thật sự không phải là: có nên mở Open Banking/BaaS không?
Mà là: mở đến đâu, và với điều kiện kiểm soát nào?
Một ngân hàng trưởng thành không mở vì sợ bỏ lỡ xu hướng.
Một ngân hàng trưởng thành mở vì biết rõ mình đang mở capability nào, cho phân khúc nào, qua đối tác nào, với mô hình trách nhiệm nào và trong giới hạn rủi ro nào.
Đây là điểm khác biệt giữa “mở để thử nghiệm” và “mở để tăng trưởng có kiểm soát”.
Gửi phản hồi